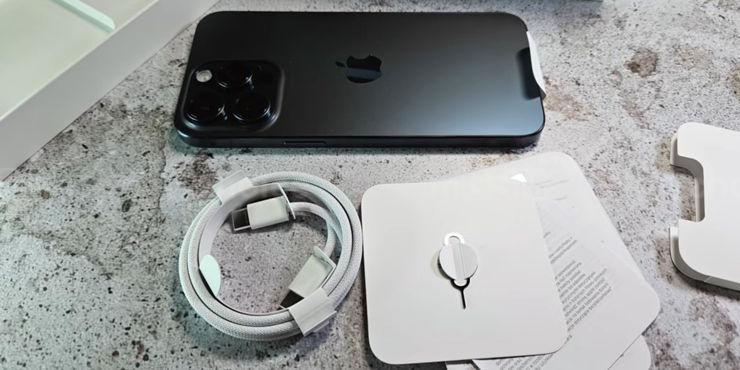
W 2023 roku iPhone 15 zastąpił w końcu autorski port Lightning popularnym portem USB-C. Teraz okazuje się, że jego implementacja w iPhone pozostawiła lukę bezpieczeństwa. Czy jest się czego bać?
Odkrycia dokonał badacz bezpieczeństwa Thomas Roth, stosując inżynierię wsteczną i specjalnie przygotowane kable USB-C, żeby zaatakować układ ACE3 kontrolujący przesył danych i energii do smartfona. Po przejęciu kontroli nad ACE3, haker może wykorzystać kontroler do wykonywania dowolnego kodu, a także do otrzymania kopii pamięci wewnętrznej urządzenia, łącznie z oprogramowaniem systemowym, które potem może być przeanalizowane dokładniej w celu znalezienia kolejnych luk.

Nowa metoda ataku brzmi groźnie, ale na chwilę obecną nie stanowi poważnego zagrożenia dla użytkowników iPhone ze względu na skomplikowany proces jego przeprowadzenia i konieczność fizycznego dostępu do urządzenia. W rozmowie z magazynem Forbes Thomas Roth potwierdził, że podzielił się z Apple swoimi odkryciami dotyczącymi zarówno ACE3, jak i kontrolującego MacBooki ACE2, jeszcze bardziej podatnego na manipulację. Można oczekiwać, że prędzej czy później Apple naprawi problem w nowych wersjach sprzętu, choć na chwilę obecną nie widzi powodów do pośpiechu.
Niezależni eksperci zaznaczają, że nowe odkrycie może w przyszłości poskutkować opracowaniem efektywniejszych metod ataku, ale zgadzają się, że na chwilę obecną niebezpieczeństwo jest bardzo niskie. Atak wymagający takiego nakładu pracy i wyspecjalizowanych narzędzi byłby zagrożeniem przede wszystkim dla urzędników państwowych, aktywistów i innych osób, których dane mogą być uznane za szczególnie cenne. Przeciętny użytkownik nie ma się czym martwić, zwłaszcza jeśli korzysta wyłącznie z własnej ładowarki i kabla USB lub innych zaufanych urządzeń.



 29.10.2026