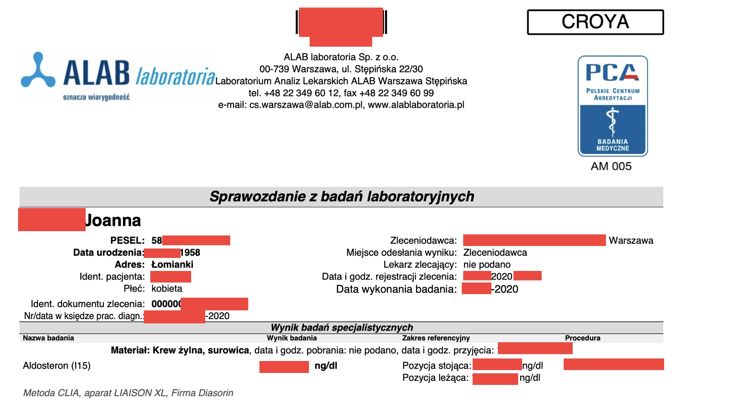
Jeśli w ostatnim czasie wykonywaliście badania laboratoryjne na zlecenie lekarza, jest spora szansa, że ich wyniki wyciekły do sieci. Ktoś włamał się do sieci laboratoriów ALAB!
Co i skąd wyciekło?
To może być największy wyciek danych w historii polskiego internetu! Z popularnej sieci laboratoriów ALAB wyciekły wyniki badań, a wraz z nimi kompletne dane osobiste pacjentów! Jak donosi zaufanatrzeciastrona, z ALAB-u wyciekły dane co najmniej kilkudziesięciu tysięcy osób, które wykonywały tam badania w latach 2017 do 2023 - najnowsze badanie pochodzi z 27 września 2023. Dane wyciekły w postaci plików PDF, które otrzymywali pacjenci, a także w postaci roboczych plików .XML. Wśród ujawnionych informacji są m.in. dane teleadresowe pacjentów, jak też wyniki ich badań. Przeciek jest zatem potężny.

Informacje o przecieku ujawnia w sieci TOR grupa RA World, załączająca "próbkę" wykradzionych danych o objętości... 5 GB. W sumie - to ok. ponad 55 tysięcy wyników badań. Włamywacze wyznają, że próbowali szantażować ALAB, ale nie otrzymali okupu, dlatego ujawnili część danych. Resztę (ok. 264 GB) - chcą ujawnić 31 grudnia. Pewnym pocieszeniem w tej dramatycznej sytuacji może być to, że próbkę danych pobrano dotąd jedynie 30 razy, a sam serwer, który je udostępnia - jak sprawdzili fachowcy z Zaufanej Trzeciej Strony - jest kiepski. Pliki udostępniane są w dużych paczkach, zaś serwer urywa połączenie już po wysłaniu kilkunastu MB danych. Pobranie całości, czyli ponad 200 GB jest raczej niewykonalne - ale to nie oznacza, że w grudniu dane nie trafią na wydajniejszy serwer.
Co możemy zrobić?
Niewiele. Jeśli nasze dane znalazły się wśród wykradzionych, przestępcy mają dostęp do naszego adresu, wiedzą kiedy i jakie badania wykonywaliśmy i jakie były ich wyniki, a także - w której przychodni i u których lekarzy się leczymy. W tej sytuacji możemy jedynie mleć przekleństwa pod adresem ALAB-u i czym prędzej zastrzec nasz PESEL. Obecnie można to zrobić poprzez stronę mObywatel, logując się profilem zaufanym. Polecam opcję korzystania ze smartfonu, mobilnej przeglądarki oraz cyfrowego dowodu osobistego i aplikacji eDO. Wówczas wystarczy zalogować się poprzez eDO, przykładając fizyczny dowód osobisty do anteny NFC w telefonie. Po zalogowaniu (jakkolwiek tego nie zrobimy), "klawisz" do zastrzegania PESEL zauważymy od razu - wystarczy jedno kliknięcie i po sprawie. Na razie nie daje się zastrzec PESEL-u poprzez aplikację mobilną mObywatel, ale sądzę, że dzisiejszy przeciek przyspieszy wdrożenie tej funkcji. Równolegle - warto też wykupić Alerty BIK, dzięki czemu dowiemy się o próbach brania kredytu na nasze dane. Czy wasze dane są wśród wykradzionych z ALAB - możecie sprawdzić na stronie BezpieczneDane.gov.pl. Warto dokonywać sprawdzenia co pewien czas, a na pewno po 31 grudnia. Przestępcy mogą ujawniać kolejne dane partiami...
Co robi ALAB?
W tej chwili więcej nie da się zrobić. Musicie zakładać, że wasze dane i wyniki badań krążą gdzieś w sieci. Warto wzmóc czujność. Na razie (godzina 10:30) nie ma stanowiska firmy ALAB w tej sprawie, a strona firmy działa normalnie, choć serwis źródłowy wspomina, że przez jakiś czas nie działała. Pracownicy infolinii nie udzielają żadnych informacji, acz między wierszami potwierdzają fakt zaistnienia "awarii". Jedyną informacją, jaką przed południem udało mi się uzyskać ze strony ALAB jest to, iż "trwa weryfikacja sprawy". Prawdopodobnie firma niebawem wyda oświadczenie (wówczas uzupełnimy wpis) i zacznie kontaktować się z osobami, których dane wyciekły.
AKTUALIZACJA
Zaufana Trzecia Strona podaje, że ujawnione dane obejmują 55089 badań, dotyczących jednak 12076 unikatowych numerów PESEL. Innymi słowy, poszkodowanych jest nieco ponad 12 tys. osób, ale nie wiadomo, jak wygląda sprawa z pozostałymi danymi, które ponoć posiedli cyberprzestępcy. Jednocześnie, źródło informuje, że ataku na ALAB doszło też w 2018 roku, ale wówczas wykluczono możliwość skopiowania podczas ataku danych na serwery zewnętrzne - dane były zaszyfrowane. Kolejny atak miał miejsce w 2020 roku, ale wówczas z kolei całkowicie wykluczono możliwość wycieku danych. Do obecnego ataku mogło dojść 19 listopada, wtedy bowiem grupa RA World informowała o nim na swojej stronie.
Komunikat ALAB
Jest już oświadczenie firmy ALAB: "ALAB laboratoria sp. z o.o. (dalej: spółka) jako administrator danych osobowych w trybie art. 34 pkt 1 i 2 Rozporządzenia Parlamentu Europejskiego i Rady (UE) 2016/679 z dnia 27 kwietnia 2016 roku w sprawie ochrony osób fizycznych w związku z przetwarzaniem danych osobowych i w sprawie swobodnego przepływu takich danych oraz uchylenia dyrektywy 95/46/WE (dalej: RODO) informuje o możliwości naruszenia ochrony danych osobowych w związku z incydentem bezpieczeństwa w postaci ataku hakerskiego. Incydent ten jest wynikiem działalności przestępczej mającej na celu wymuszenie na spółce okupu. W dniu 19 listopada 2023 roku zaobserwowano próbę zmasowanego ataku na serwery spółki. Po dokonaniu analizy zdarzenia ustalono, że dostęp do znajdujących się tam danych mogły w sposób bezprawny uzyskać osoby nieuprawnione. Zespół ekspercki dokonał natychmiast analizy ryzyka incydentu zgodnie z rekomendacjami ENISA (Agencja Unii Europejskiej ds. Bezpieczeństwa Sieci i Informacji) i wstępnie oszacował wartość ryzyka jako wysoką. Wstępna analiza incydentu wykazała, że osoby trzecie w sposób bezprawny mogły uzyskać dostęp do następujących danych osobowych: imię i nazwisko, numer PESEL, data urodzenia, miejsce zamieszkania oraz wynik badania laboratoryjnego. W związku z powyższym wdrożono awaryjne procedury bezpieczeństwa i komunikacji zmierzające do likwidacji skutków ataku oraz ustalenia zakresu szkód, jednocześnie informując administratorów, których dane zostały powierzone spółce do przetwarzania. Jednocześnie spółka zgłosiła naruszenie do Prezesa Urzędu Ochrony Danych Osobowych oraz poinformowała uprawnione instytucje (CERT Polska, Ministerstwo Zdrowia, Centrum E-Zdrowia), a także złożyła zawiadomienie o podejrzeniu popełnienia przestępstwa do policyjnego Centralnego Biura Zwalczania Cyberprzestępczości. Równolegle wdrożono procedury wewnętrznego i zewnętrznego audytu bezpieczeństwa danych osobowych oraz uruchomiono monitoring sieci Internet pod kątem możliwego upublicznienia nielegalnie pozyskanych danych.". Pełna treść komunikatu - TUTAJ.



 09.11.2026